Wenn du eine Webseite aufrufst, passiert in Sekundenbruchteilen erstaunlich viel: Dein Browser formuliert eine Anfrage, sie wird verschlüsselt, in kleine Pakete zerlegt, mit Adressen versehen, über WLAN oder Kabel verschickt, quer durchs Internet geleitet – und auf der anderen Seite alles wieder zusammengesetzt. Damit das zwischen Geräten unterschiedlichster Hersteller funktioniert, braucht es eine gemeinsame Ordnung. Genau die beschreibt das OSI-Modell.
Es ist eines der wichtigsten Grundlagenmodelle der IT – und auch in unserem Alltag als Techniker extrem nützlich, vor allem bei der Fehlersuche.
Was ist das OSI-Modell?#
OSI steht für Open Systems Interconnection, also „Verbindung offener Systeme“. Das Modell wurde von der Internationalen Organisation für Normung (ISO) entwickelt und 1984 als Norm ISO 7498 veröffentlicht.
Die Grundidee: Die komplizierte Aufgabe „Daten von A nach B übertragen“ wird in sieben Schichten aufgeteilt. Jede Schicht hat genau eine klar umrissene Aufgabe, nutzt die Dienste der Schicht darunter und bietet ihre eigenen Dienste der Schicht darüber an.
Das hat einen großen Vorteil: Die Schichten sind unabhängig voneinander austauschbar. Ob deine Daten über ein Netzwerkkabel, WLAN oder Glasfaser laufen, ist dem Browser völlig egal – das regeln die unteren Schichten unter sich.
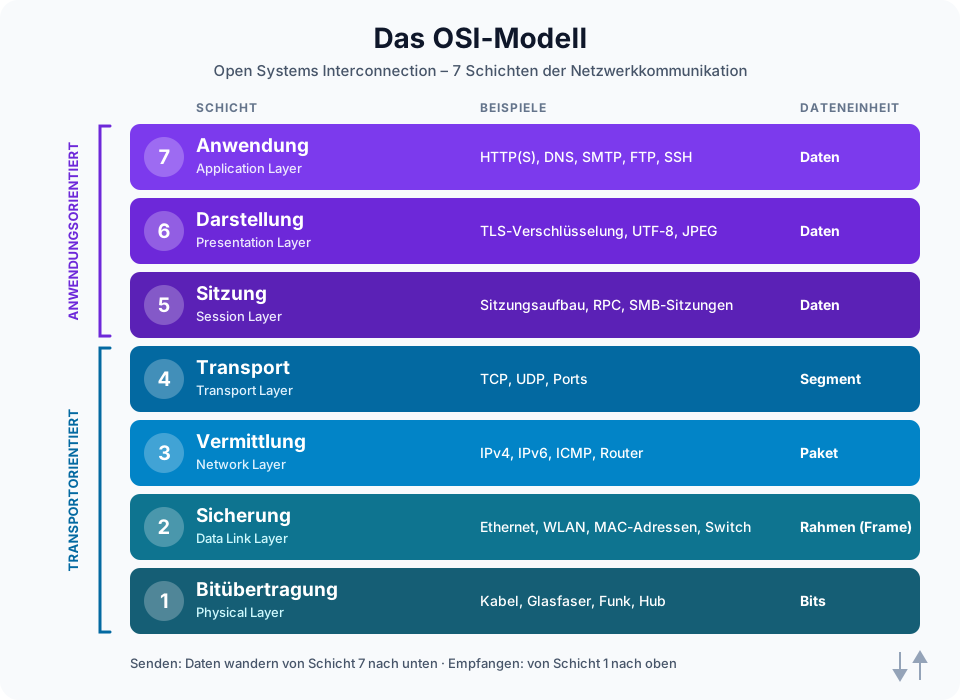
Die 7 Schichten im Überblick#
| Nr. | Schicht | Englisch | Aufgabe | Beispiele | Dateneinheit |
|---|---|---|---|---|---|
| 7 | Anwendung | Application | Schnittstelle zum Programm | HTTP(S), DNS, SMTP, SSH | Daten |
| 6 | Darstellung | Presentation | Format, Kodierung, Verschlüsselung | TLS, UTF-8, JPEG | Daten |
| 5 | Sitzung | Session | Verbindungen auf- und abbauen | RPC, SMB-Sitzungen | Daten |
| 4 | Transport | Transport | Zuverlässige Übertragung, Ports | TCP, UDP | Segment |
| 3 | Vermittlung | Network | Adressierung und Wegewahl | IPv4, IPv6, ICMP | Paket |
| 2 | Sicherung | Data Link | Übertragung im lokalen Netz | Ethernet, WLAN, MAC | Rahmen (Frame) |
| 1 | Bitübertragung | Physical | Signale auf dem Medium | Kabel, Funk, Glasfaser | Bits |
Die Schichten 5 bis 7 nennt man anwendungsorientiert, die Schichten 1 bis 4 transportorientiert.
Die Schichten im Detail#
Wir gehen von unten nach oben – so, wie die Daten beim Empfänger ankommen.
Schicht 1: Bitübertragung (Physical Layer)#
Die unterste Schicht kümmert sich um das rein Physische: Wie werden Nullen und Einsen übertragen? Als Spannung im Kupferkabel, als Lichtimpuls in der Glasfaser oder als Funkwelle im WLAN. Hier geht es um Stecker, Kabeltypen, Frequenzen und Übertragungsraten.
Geräte auf dieser Schicht: Kabel, Repeater, Hubs, Netzwerkkarten (teilweise)
Typische Probleme: defektes Kabel, Wackelkontakt, Funkstörungen, zu große Entfernung zum WLAN-Router
Schicht 2: Sicherung (Data Link Layer)#
Schicht 2 sorgt dafür, dass Daten innerhalb eines lokalen Netzwerks zuverlässig von einem Gerät zum nächsten kommen. Jedes Netzwerkgerät hat dafür eine weltweit eindeutige MAC-Adresse. Die Daten werden in Rahmen (Frames) verpackt, die eine Prüfsumme enthalten. So lassen sich Übertragungsfehler erkennen.
Geräte auf dieser Schicht: Switches, WLAN-Access-Points
Typische Probleme: Netzwerkschleifen, falsch konfigurierte VLANs, doppelte MAC-Adressen
Schicht 3: Vermittlung (Network Layer)#
Jetzt geht es über das lokale Netz hinaus. Schicht 3 vergibt logische Adressen – die IP-Adressen – und entscheidet, welchen Weg ein Paket durch die verschiedenen Netze nimmt. Das nennt man Routing.
Geräte auf dieser Schicht: Router, Layer-3-Switches
Typische Probleme: falsche IP-Adresse, falsches Gateway, fehlende Routen, IP-Adresskonflikte
Praxistipp: Der Befehl ping arbeitet mit ICMP auf Schicht 3. Antwortet ein Gerät auf Ping, ist die Verbindung bis hierhin in Ordnung.
Schicht 4: Transport (Transport Layer)#
Schicht 4 sorgt dafür, dass die Daten beim richtigen Programm ankommen – über Ports. Ein Webserver lauscht zum Beispiel auf Port 443, ein SSH-Server auf Port 22. Außerdem werden große Datenmengen in Segmente zerlegt und beim Empfänger wieder zusammengesetzt.
Die zwei wichtigsten Protokolle:
- TCP ist zuverlässig: Es bestätigt jedes empfangene Segment und schickt Verlorenes erneut. Ideal für Webseiten, E-Mails und Dateiübertragungen.
- UDP ist schnell, aber ohne Garantie: Es schickt einfach los. Ideal für Videotelefonie, Online-Spiele und DNS-Anfragen, wo Geschwindigkeit wichtiger ist als jedes einzelne Paket.
Typische Probleme: von der Firewall blockierte Ports, Dienst lauscht auf falschem Port
Schicht 5: Sitzung (Session Layer)#
Die Sitzungsschicht baut Verbindungen zwischen zwei Anwendungen auf, hält sie aufrecht und beendet sie geordnet. Sie kann auch Wiederaufsetzpunkte setzen, damit eine unterbrochene Übertragung nicht ganz von vorn beginnen muss.
Beispiele: Anmeldesitzungen bei Netzwerkfreigaben (SMB), Remote Procedure Calls (RPC)
Schicht 6: Darstellung (Presentation Layer)#
Schicht 6 ist der Übersetzer. Sie sorgt dafür, dass beide Seiten die Daten im gleichen Format verstehen: Zeichenkodierung wie UTF-8, Bildformate wie JPEG, Kompression und Verschlüsselung.
Beispiele: TLS-Verschlüsselung bei HTTPS, Zeichenkodierung, Datenkompression
Typische Probleme: kaputte Umlaute durch falsche Zeichenkodierung, abgelaufene oder ungültige Zertifikate
Schicht 7: Anwendung (Application Layer)#
Die oberste Schicht ist die Schnittstelle zu den Programmen, die du benutzt. Wichtig: Gemeint ist nicht der Browser selbst, sondern die Protokolle, über die er kommuniziert.
Beispiele: HTTP(S) für Webseiten, SMTP und IMAP für E-Mail, DNS für die Namensauflösung, SSH für den Fernzugriff, FTP für Dateiübertragung
Typische Probleme: DNS löst nicht auf, falsche Server-Einstellungen im Mailprogramm
Kapselung: Wie die Daten durch die Schichten wandern#
Beim Senden durchlaufen die Daten die Schichten von oben nach unten. Jede Schicht packt die Daten der Schicht darüber in ihren eigenen Umschlag und schreibt ihre Informationen außen drauf – den sogenannten Header. Das nennt man Kapselung (Encapsulation).
Stell es dir vor wie bei einem Brief:
- Schicht 7: Du schreibst den Brief – die eigentlichen Daten.
- Schicht 4: Der Brief kommt in einen Umschlag mit dem Namen der Abteilung (Port).
- Schicht 3: Darauf kommt die Postanschrift (IP-Adresse).
- Schicht 2: Der Postbote packt ihn in die Tasche für die nächste Station (MAC-Adresse).
- Schicht 1: Der Transport auf der Straße (Kabel, Funk).
Beim Empfänger läuft alles in umgekehrter Reihenfolge ab: Jede Schicht öffnet ihren Umschlag, liest ihre Informationen und reicht den Inhalt nach oben weiter.
Eselsbrücke: So merkst du dir die Schichten#
Von oben nach unten (7 bis 1):
Alle Deutschen Schüler Trinken Verschiedene Sorten Bier
→ Anwendung, Darstellung, Sitzung, Transport, Vermittlung, Sicherung, Bitübertragung
Für die englischen Namen von unten nach oben (1 bis 7):
Please Do Not Throw Sausage Pizza Away
→ Physical, Data Link, Network, Transport, Session, Presentation, Application
OSI-Modell und TCP/IP-Modell#
In der Praxis arbeitet das Internet nach dem TCP/IP-Modell. Es ist einfacher aufgebaut und fasst mehrere OSI-Schichten zusammen:
| TCP/IP-Modell | Entspricht OSI-Schichten | Beispiele |
|---|---|---|
| Anwendung | 5, 6, 7 | HTTP, DNS, SMTP, TLS |
| Transport | 4 | TCP, UDP |
| Internet | 3 | IP, ICMP |
| Netzzugang | 1, 2 | Ethernet, WLAN |
Warum lernt man dann überhaupt noch OSI? Weil es feiner unterteilt ist und sich deshalb hervorragend eignet, um Netzwerke zu verstehen, zu erklären und Fehler einzugrenzen. Begriffe wie „Layer-2-Switch“ oder „Layer-7-Firewall“ stammen genau daher.
Praxis: Fehlersuche Schicht für Schicht#
Hier zeigt das OSI-Modell seinen größten Nutzen. Wenn „das Internet nicht geht“, prüfen wir bei unseren Einsätzen von unten nach oben. So verlieren wir keine Zeit mit der falschen Ursache.
| Schicht | Frage | Prüfung |
|---|---|---|
| 1 | Ist das Gerät physisch verbunden? | Kabel steckt? LED an der Netzwerkbuchse leuchtet? WLAN verbunden? |
| 2 | Gibt es eine Verbindung zum lokalen Netz? | Netzwerkadapter aktiv? Richtiges WLAN? |
| 3 | Gibt es eine IP-Adresse und erreicht das Gerät den Router? | ip a bzw. ipconfig, dann ping auf den Router und auf 1.1.1.1 |
| 4 | Ist der benötigte Port erreichbar? | Firewall prüfen, unter Linux z. B. nc -zv server 443 |
| 7 | Funktioniert der Dienst selbst? | Namensauflösung mit nslookup testen, Webseite direkt aufrufen |
Ein typisches Beispiel aus dem Alltag: ping 1.1.1.1 funktioniert, aber keine Webseite lädt. Bis Schicht 3 ist also alles in Ordnung. Der Fehler liegt weiter oben – sehr oft beim DNS auf Schicht 7. Mit dieser Methode findet man so etwas in wenigen Minuten.
Fazit#
Das OSI-Modell wirkt auf den ersten Blick theoretisch, ist aber eines der praktischsten Werkzeuge der IT. Es erklärt, wie Netzwerkkommunikation aufgebaut ist, schafft eine gemeinsame Sprache unter Technikern und hilft vor allem dabei, Fehler systematisch statt nach Bauchgefühl zu suchen.
Du hast Probleme mit deinem Netzwerk, dem WLAN oder der Internetverbindung? Sprich uns an – wir finden die Ursache, Schicht für Schicht.